
第一印象与界面
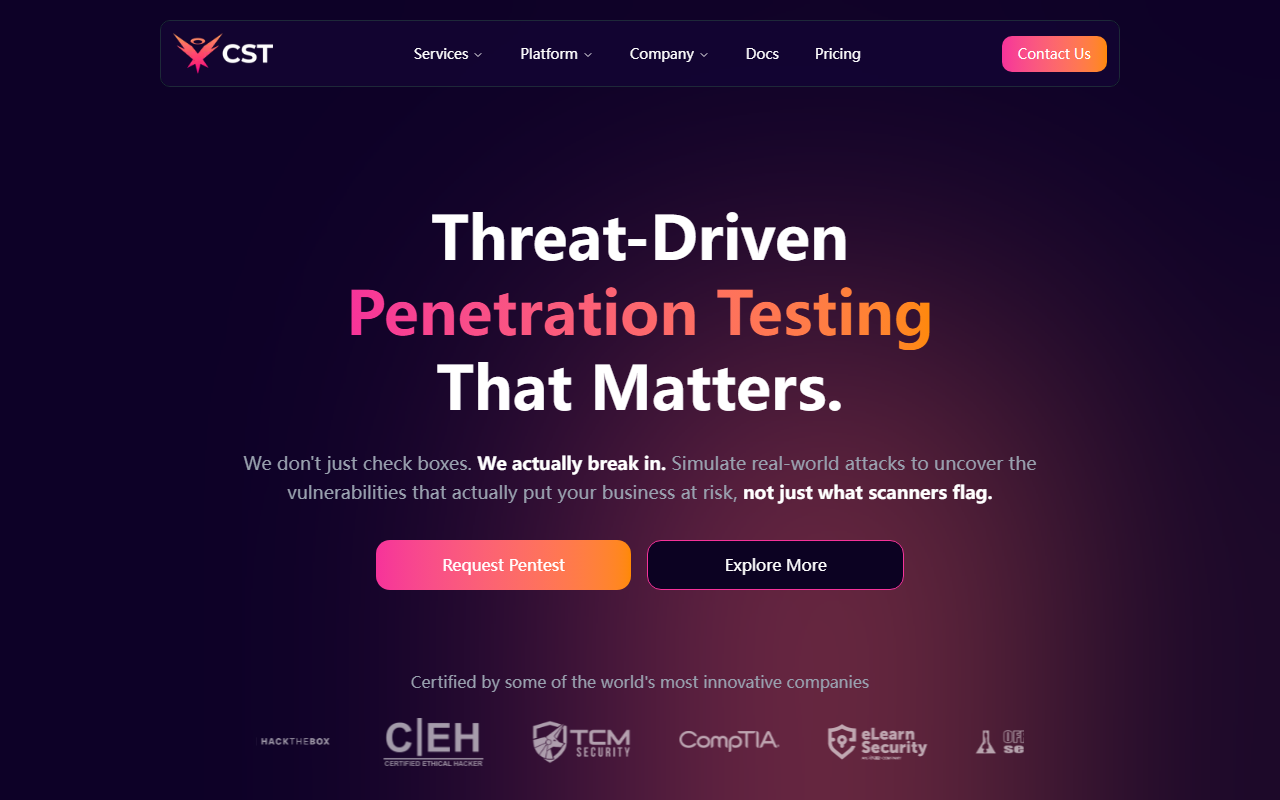
访问 CyberSanctus 时,网站呈现了一个简洁、聚焦安全性的着陆页,上面有关于"攻破而非仅仅勾选"的大胆声明。导航清晰明了:服务、平台、公司、文档、定价和联系我们。AI 工具的仪表盘尚未上线——CodeHound 显示为"即将推出",并附有请求访问权限的表单。我点击进入定价部分浏览。该页面列出了三个渗透测试套餐:单次 WAPT、红队演练和漏洞评估。每个套餐都有一个"请求报价"按钮,因此未显示固定价格。CodeHound 的定价在网站任何地方都没有公开列出。整体设计专业,但由于无法立即访问 AI,本次评测主要关注其承诺的内容。
CyberSanctus 提供的内容及其背后的技术
CyberSanctus 提供两项主要服务:人工渗透测试和即将推出的名为 CodeHound 的 AI 智能合约审计代理。渗透测试方面涵盖 Web 应用程序、网络、移动应用以及包含社会工程和 Active Directory 攻击的完整红队模拟。这些测试是手动与自动结合、已验证可利用的发现,覆盖 OWASP Top 10。对于开发者来说,AI 方面更有趣。CodeHound 利用超过 2000 亿参数的 GPT-4o,专门针对 Solidity 智能合约审计进行了微调。它与 Hardhat、Truffle 项目和 GitHub 集成,可自动扫描提交内容。该技术将静态和动态扫描器与 AI 模型相结合,以检测重入漏洞、整数溢出和逻辑缺陷等漏洞。网站声称它能在几分钟内提供可操作的步骤。在我探索过程中,我请求了 CodeHound 的早期访问权限,但表格仅要求填写姓名、电子邮件和公司——没有确认可用时间表。
定价与市场定位
CyberSanctus 的定价不透明。渗透测试服务需要联系销售获取报价;没有列出价格层级。对于 CodeHound,网站未披露任何定价——它仍处于预发布阶段。这对于预算有限的小团队来说是一个限制。在智能合约审计领域,像 Slither(开源静态分析)、MythX(基于云,分层定价)和 Trail of Bits 等竞争对手已建立付费服务。CyberSanctus 旨在通过将人类专业知识与微调的 GPT-4o 模型相结合来差异化,但在 CodeHound 公开发布之前,很难进行比较。其人工渗透测试服务与 Synack 和 HackerOne 等公司类似,但专注于直接合作而非漏洞赏金。
优势、局限与最终推荐
CyberSanctus 最强大的方面在于其承诺的专注于 AI 的智能合约审计工具,该工具融合了 GPT-4o 的强大能力与传统扫描器。如果 GitHub 集成能够无缝运作,它可以为开发者节省大量时间。此外,其手动渗透测试团队看起来经验丰富,并获得了创新公司的认证(尽管未列出具体名称)。然而,主要局限在于 CodeHound 尚未可用——只有一个带请求表单的着陆页。两项服务都缺乏定价透明度,这可能会让小型团队或独立开发者望而却步。也没有免费套餐或试用。目前,CyberSanctus 最适合需要全面、人工主导的渗透测试,并愿意等待 AI 审计工具成熟的机构。寻求自助工具的区块链安全团队,今天应考虑 MythX 或 Slither;而那些希望获得亲自指导的合作伙伴的团队,则可以与 CyberSanctus 开始对话。我建议关注 CodeHound 的发布,但对于即时需求,请探索已被验证的替代方案。
访问 CyberSanctus:https://cybersanctus.com/ 自行探索。










评论