
Premières impressions et interface
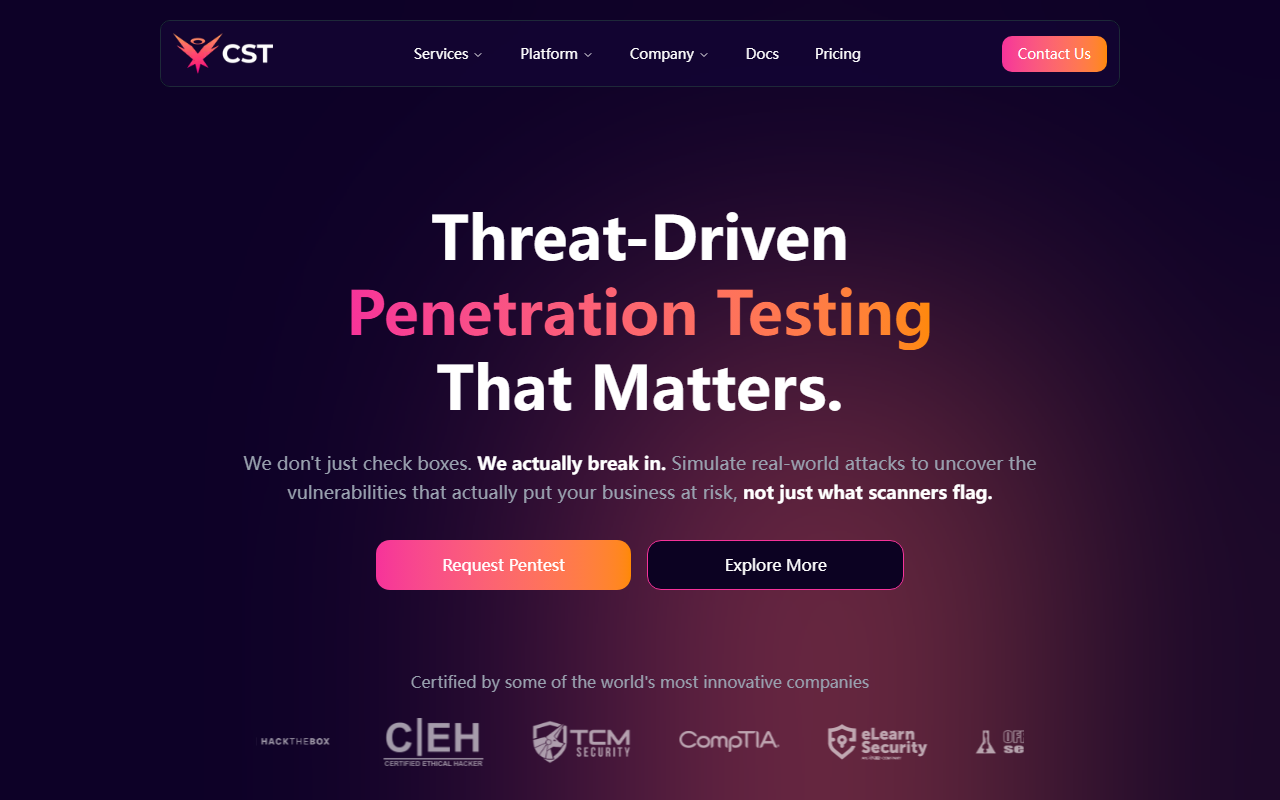
En visitant CyberSanctus, le site présente une page d'accueil propre et axée sur la sécurité, avec des déclarations audacieuses sur le fait de pénétrer les systèmes, pas seulement de cocher des cases. La navigation est simple : Services, Plateforme, Entreprise, Documentation, Tarifs et Contactez-nous. Le tableau de bord n'est pas encore actif pour l'outil IA — CodeHound est listé comme « Bientôt disponible » avec un formulaire de demande d'accès. J'ai cliqué pour explorer la section des tarifs. La page liste trois forfaits de tests d'intrusion : WAPT ponctuel, engagements d'équipe rouge et évaluations des vulnérabilités. Chacun a un bouton « Demander un devis », donc aucun prix fixe n'est affiché. Pour CodeHound, les tarifs ne sont pas publics. La conception globale est professionnelle, mais l'absence d'accès immédiat à l'IA signifie que l'avis se concentre sur ce qui est promis.
Ce que CyberSanctus propose et la technologie derrière
CyberSanctus propose deux services principaux : les tests d'intrusion dirigés par des humains et le prochain agent d'audit de contrats intelligents alimenté par l'IA appelé CodeHound. Le côté tests d'intrusion couvre les applications web, les réseaux, les applications mobiles, et des simulations complètes d'équipe rouge avec ingénierie sociale et attaques Active Directory. Ce sont des découvertes d'exploits manuelles et automatisées, vérifiées, avec une couverture OWASP Top 10. Le côté IA est plus intéressant pour les développeurs. CodeHound tire parti de GPT-4o avec plus de 200 milliards de paramètres, affiné pour l'audit de contrats intelligents Solidity. Il s'intègre avec les projets Hardhat, Truffle et GitHub pour analyser automatiquement les commits. La technologie combine des scanners statiques et dynamiques avec le modèle IA pour détecter des vulnérabilités comme la réentrance, les dépassements d'entiers et les défauts logiques. Le site affirme qu'il fournit des étapes actionnables en quelques minutes. Lors de mon exploration, j'ai demandé un accès anticipé à CodeHound, mais le formulaire demandait uniquement le nom, l'email et l'entreprise — aucune confirmation de délai de disponibilité.
Tarifs et positionnement sur le marché
Les tarifs de CyberSanctus ne sont pas transparents. Les services de tests d'intrusion nécessitent de contacter les ventes pour un devis : aucun niveau de prix n'est listé. Pour CodeHound, le site web ne divulgue aucun tarif — il reste en phase de pré-lancement. C'est une limitation pour les équipes soucieuses de leur budget. Dans le domaine de l'audit de contrats intelligents, des concurrents comme Slither (analyse statique open-source), MythX (basé sur le cloud, tarifs par paliers) et Trail of Bits ont des offres payantes établies. CyberSanctus cherche à se différencier en combinant l'expertise humaine avec un modèle GPT-4o affiné, mais jusqu'à la sortie publique de CodeHound, il est difficile de comparer. Les services de tests d'intrusion humains sont similaires à ceux d'entreprises comme Synack et HackerOne, mais se concentrent sur un engagement direct plutôt que sur des bug bounties.
Points forts, limitations et recommandation finale
L'aspect le plus fort de CyberSanctus est la promesse d'un auditeur de contrats intelligents axé sur l'IA qui combine la puissance de GPT-4o avec des scanners traditionnels. Si l'intégration GitHub fonctionne de manière transparente, cela pourrait faire gagner un temps considérable aux développeurs. De plus, leur équipe de tests d'intrusion manuelle semble expérimentée, certifiée par des entreprises innovantes (bien qu'aucun nom ne soit listé). Cependant, la limitation majeure est que CodeHound n'est pas encore disponible — seulement une page d'accueil avec un formulaire de demande. L'absence de transparence des tarifs pour les deux services peut dissuader les petites équipes ou les développeurs indépendants. Il n'y a pas non plus de niveau gratuit ni d'essai. Pour l'instant, CyberSanctus est le mieux adapté aux organisations qui ont besoin de tests d'intrusion complets dirigés par des humains et qui sont prêtes à attendre que l'auditeur IA mûrisse. Les équipes de sécurité blockchain à la recherche d'un outil en libre-service devraient envisager MythX ou Slither dès maintenant, tandis que celles qui souhaitent un partenaire pratique peuvent entamer une conversation avec CyberSanctus. Je recommande de garder un œil sur le lancement de CodeHound, mais pour des besoins immédiats, explorez des alternatives éprouvées.
Visitez CyberSanctus sur https://cybersanctus.com/ pour l'explorer par vous-même.










Commentaires