

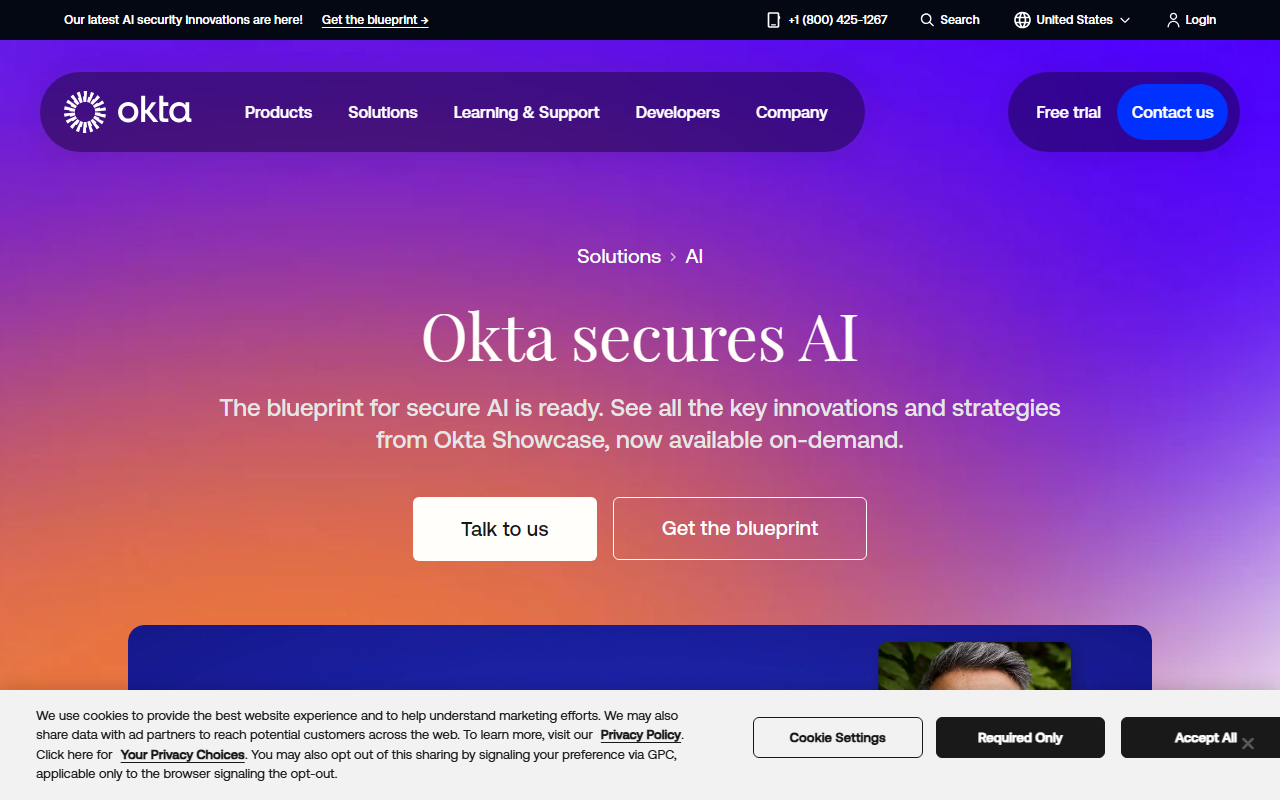
访问Okta网站后,我立刻感受到该公司如何转向拥抱AI时代。首页突出展示了“Agentic AI Security”以及针对AI代理的专门产品,同时保留传统员工和客户身份管理功能。作为一名测试开发者框架的科技记者,我想了解Okta如何融入构建安全、身份感知应用的AI工具领域。
初次印象与入门引导
浏览网站会看到一个组织良好的产品层级。Okta将其平台分为两大核心产品:面向员工和企业身份的Okta,以及面向客户身份和应用开发的Auth0。“开发者”部分提供SDK、API和丰富的文档。我注册了免费试用版,需要企业邮箱,并附赠30天对基础SSO、MFA和目录功能的访问权限。入门引导会带领你添加用户、配置应用集成和设置身份验证策略。操作流程很流畅,尽管选项数量众多(自适应MFA、设备信任、API访问管理)可能会让独立开发者感到应接不暇。针对AI特定用例,新的Okta for AI Agents和Auth0 for AI Agents被标注为“新”徽章——这些是我最感兴趣的功能。
核心功能与技术深度
Okta的身份架构覆盖了现代开发人员可能需要几乎所有的身份类型:员工、客户、合作伙伴、非人类身份(如服务账户),以及现在的AI代理。该平台底层使用OAuth 2.0、OIDC、SAML和SCIM,并配备支持基于时间和风险访问控制的策略引擎。Okta集成网络(OIN)提供超过7,000个应用的预构建连接器,这能节省大量时间。在AI代理安全方面,Okta提供诸如AI服务的令牌交换、代理可访问资源的策略执行以及代理交互的审计日志等功能。在测试中,我使用Auth0 API创建了一个简单的AI代理,并应用了一个自定义策略来限制该代理读取敏感数据的能力。运行很顺利,但AI代理工作流的文档仍标注为“早期访问”,因此某些功能感觉不完整。对于开发人员来说,Auth0市场和社区论坛很完善。该平台还包括身份威胁检测与响应(ITDR)来识别异常行为——这是与Azure AD或Ping Identity等纯IAM工具的区别所在。
定价与市场定位
Okta未在网站上公布所有层级的精确价格。免费试用版提供基本功能,但企业计划需根据报价而定。行业报告显示,Okta的员工身份SSO起步价约为每个用户每月2美元,MFA和高级治理需额外付费。Auth0的客户身份定价基于使用量,最多7,000个活跃用户免费。AI代理身份定价正在推出中,尚未明确定义。与替代方案相比,Okta比Firebase Authentication(更简单)或Microsoft Entra ID(与微软生态系统深度绑定)更侧重于企业。Okta将自己定位为中立、与供应商无关的平台,这对于避免被锁定的组织来说是一个真正的优势。然而,复杂性和成本可能使小型团队或个人开发者望而却步——这款工具最适合有专门安全团队的组织。
结论与建议
Okta是一个强大且可扩展的身份平台,已成功适应AI代理时代。其优势在于集成广度、策略粒度以及通过Auth0提供的以开发者为中心的工具。现实的限制是学习曲线和成本——尤其是对于较小的项目。我向企业DevOps团队和构建面向客户应用、需要强大且可扩展身份管理的SaaS公司推荐Okta。如果你是独自开发AI助手原型,可能会觉得Auth0的免费层足够但全套解决方案过于庞大。对于那些已投资于云生态系统的用户,可以考虑Azure AD或AWS Cognito等替代方案。话虽如此,Okta对AI代理身份的积极拥抱使其成为一个具有前瞻性的选择。访问Okta官网 https://okta.com/ 自行探索。










评论