
Ce que fait Veriom et pourquoi c'est important
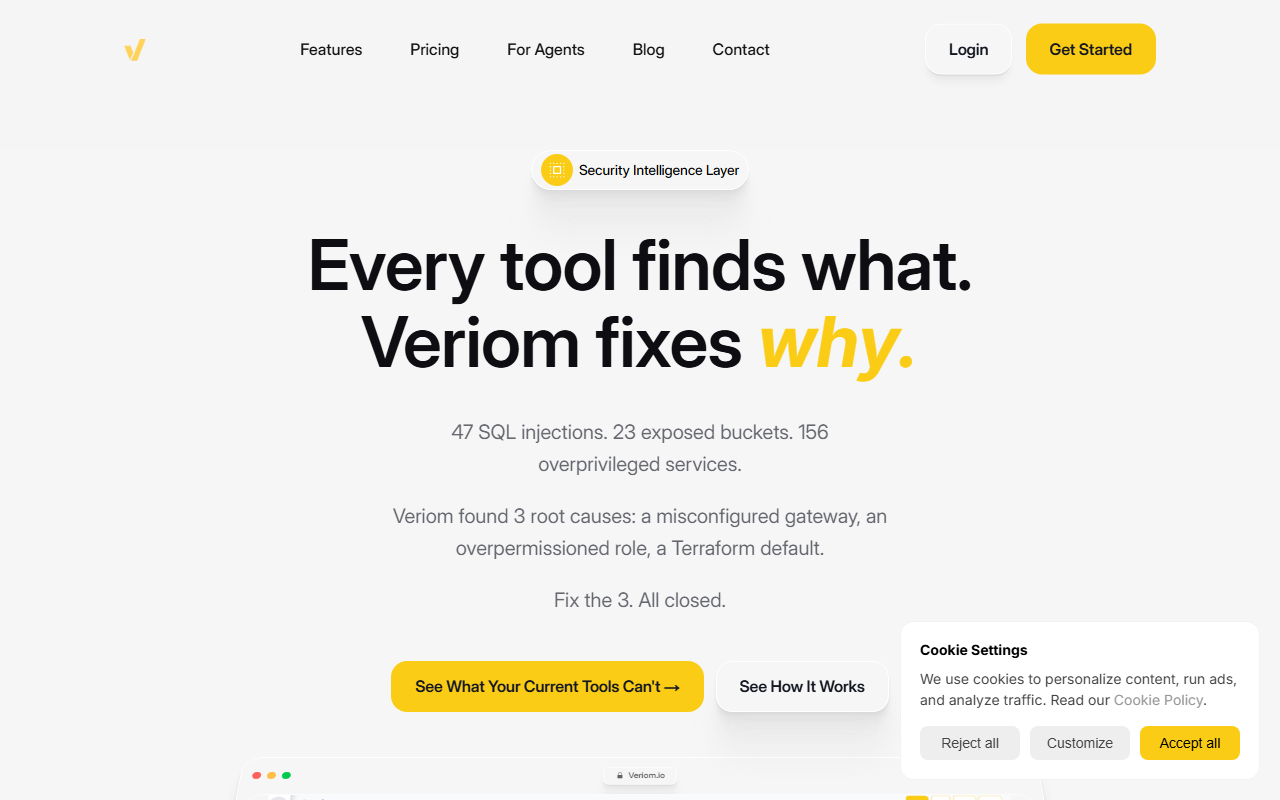
En visitant le site web de Veriom, le message est immédiat et provocateur : « Chaque outil trouve quoi. Veriom trouve pourquoi. » La page d'accueil présente un scénario familier à tout ingénieur en sécurité : 226 problèmes signalés par les scanners, mais seulement 3 causes racines découvertes par Veriom. La promesse est que la correction de ces 3 causes résout les 226 problèmes, et détecte également 14 défaillances architecturales que les scanners n'ont jamais vues. Il ne s'agit pas d'un scanner de vulnérabilités ; c'est un moteur de raisonnement qui cartographie l'ensemble de votre chaîne de livraison — dépôts de code (GitHub), fournisseurs cloud (AWS, Azure, GCP) et pipelines CI/CD — pour produire un modèle architectural en direct. Ensuite, il analyse ce modèle pour identifier les décisions structurelles génératrices de risques. Le tableau de bord, d'après ce que je peux voir sur le site, présente probablement une vue unifiée des résultats classés en 10 catégories de risques, la plupart invisibles pour les outils traditionnels. Le processus d'intégration semble commencer par une simple étape de connexion, après quoi Veriom construit la carte architecturale en moins d'une heure.
La technologie de base de Veriom est une IA qui raisonne sur l'architecture système plutôt que de scanner les vulnérabilités connues. Le site web ne divulgue pas les modèles spécifiques utilisés, mais l'accent mis sur le « raisonnement » suggère une combinaison d'analyse de graphes et de modèles de langage. Il est important de noter que Veriom ne remplace pas les scanners existants — il se situe au-dessus d'eux, offrant contexte et résolution. Le niveau gratuit n'est pas mentionné ; seul un bouton « Commencer » mène à une page de contact. Les prix ne sont pas affichés publiquement sur le site, un schéma courant pour les ventes en entreprise. Cependant, la proposition de valeur est claire : réduire la fatigue des alertes, éliminer des classes de risques entières et prouver aux conseils d'administration que les problèmes sont réellement résolus, pas seulement corrigés temporairement.
Comment fonctionne Veriom et sa profondeur technique
Veriom prétend comprendre l'intégralité de votre architecture en moins d'une heure. Le processus se décompose en quatre étapes : Connecter, Cartographier, Corriger et Raisonner. Lors de la phase Connecter, vous liez GitHub, AWS, Azure, GCP et votre pipeline CI/CD — en gros, chaque couche de votre chaîne de livraison. Ensuite, Veriom construit un modèle complet de l'architecture, couvrant le code, le cloud, le CI/CD et la production. Ce modèle s'adapte en continu au fur et à mesure des changements. L'étape Corriger permet de cerner exactement le changement architectural nécessaire, qui en est responsable et quels problèmes il résout.
Ce qui distingue Veriom d'outils comme Snyk ou SonarQube est son focus sur les causes racines architecturales. Ces outils signalent des vulnérabilités individuelles ; Veriom les regroupe par défaillances structurelles sous-jacentes. Le site web propose un tableau comparatif : Veriom offre une analyse des causes racines architecturales, des conseils de correction structurelle, des résultats vérifiés dans votre environnement réel, l'élimination de classes de risques architecturales entières, des espaces de travail et des équipes illimités, et une intelligence architecturale unifiée. En revanche, les concurrents fournissent une détection des symptômes, des scores de risque génériques et une boucle de correctifs infinie. C'est un différenciateur fort pour les équipes submergées d'alertes provenant de multiples outils distincts. Les résultats partagés sur le site incluent un CTO d'une entreprise de healthtech rapportant une baisse de plus de 800 alertes à 23 en six semaines, avec une compréhension claire de la raison de chaque alerte.
Je n'ai trouvé aucune mention d'une API ou d'une intégration directe avec des SIEM comme Splunk, mais la connectivité à GitHub et aux principaux fournisseurs cloud couvre les environnements les plus courants. L'outil est clairement conçu pour les organisations axées sur l'ingénierie, pas pour le reporting de conformité pur. Veriom est soutenu par des noms notables : le site liste les logos de Google Cloud, Barclays Eagle Lab, NVIDIA, etc., ce qui indique un certain niveau de validation par des leaders de l'industrie. Pour un outil encore en phase précoce (pas de page de prix, pas de démo en libre-service), ces mentions apportent de la crédibilité.
Points forts et limites réelles
Le plus grand atout de Veriom est sa capacité à réduire le bruit. En se concentrant sur les causes racines, il réduit considérablement le nombre d'éléments qu'une équipe doit traiter. La cartographie architecturale est automatisée et continue, ce qui signifie qu'elle suit les changements de code. L'accent mis sur la fourniture à la fois de la cause et de la correction avec l'attribution de la responsabilité est un autre point fort : les équipes de sécurité peuvent passer moins de temps à trier et plus de temps à développer. Le modèle d'espaces de travail et d'équipes illimités est particulièrement attractif pour les MSP et les grandes organisations qui peinent avec les tarifs par siège d'autres fournisseurs.
Cependant, Veriom a des limites. Premièrement, il nécessite un accès profond à vos dépôts de code, à votre infrastructure cloud et à vos pipelines CI/CD. Les petites équipes sur un cloud unique n'ont peut-être pas besoin de ce niveau d'analyse, et la configuration de l'intégration pourrait être non triviale. Deuxièmement, l'absence de niveau gratuit ou de tarification publique rend impossible toute évaluation sans appel commercial. Troisièmement, la sortie de l'outil n'est aussi bonne que les données qu'il ingère ; si votre architecture est mal documentée ou chaotique, Veriom pourrait avoir du mal à produire des causes racines précises. Enfin, le site web fournit des témoignages et des pourcentages (par exemple, « évaluation 70 % plus rapide ») mais sans sources ni méthodologie — c'est typique du marketing, mais cela réduit la confiance tant qu'il n'y a pas de vérification indépendante.
Qui devrait utiliser Veriom et recommandation finale
Veriom est le mieux adapté aux organisations d'ingénierie de taille moyenne à grande qui sont submergées par les alertes de sécurité et souhaitent passer de correctifs réactifs à des améliorations architecturales proactives. Les RSSI, les VP d'ingénierie et les MSP qui gèrent plusieurs clients en bénéficieront le plus. L'outil n'est pas destiné aux développeurs solo ou aux petites startups sans configuration multi-cloud complexe — elles peuvent probablement survivre avec des scanners plus simples. Si votre équipe dispose de cinq outils qui vous disent tous des choses différentes, Veriom pourrait unifier le tableau et vous fournir une source unique de vérité.
Je recommande d'essayer Veriom si vous êtes fatigué de la dette de sécurité et que vous voulez prouver à votre conseil d'administration que les causes racines sont résolues. L'absence de transparence sur les prix est un obstacle, mais le retour sur investissement potentiel — l'élimination de classes de risques entières — vaut la peine de remplir le formulaire de contact. Rendez-vous sur Veriom à l'adresse https://veriom.io/ pour l'explorer par vous-même.










Commentaires