
Veriomの機能とその重要性
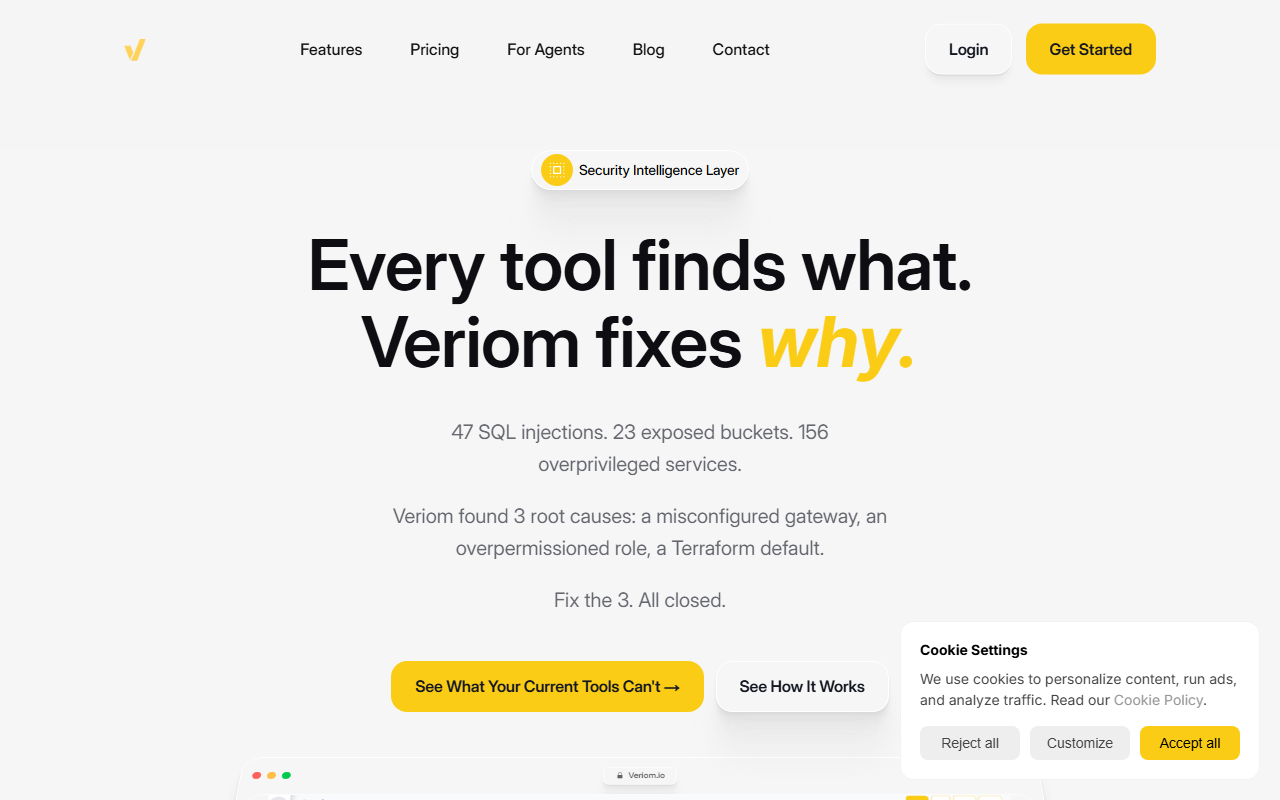
Veriomのウェブサイトにアクセスすると、すぐに印象的で挑発的なメッセージが目に飛び込んできます。「Every tool finds what. Veriom finds why.」 ランディングページでは、セキュリティエンジニアなら誰もが知っているシナリオが提示されています。スキャナーが226件の問題を検出したのに対し、Veriomはたった3件の根本原因を発見しました。この3件を修正すれば226件すべてが解決され、さらにスキャナーが見逃していた14件のアーキテクチャ上の欠陥も捕捉できるという約束です。これは脆弱性スキャナーではなく、コードリポジトリ(GitHub)、クラウドプロバイダー(AWS、Azure、GCP)、CI/CDパイプラインといったデリバリーチェーン全体をマッピングして、リアルタイムのアーキテクチャモデルを生成する推論エンジンです。その後、そのモデルを分析してリスクを生み出す構造上の決定要因を特定します。サイトから判断すると、ダッシュボードは発見事項を10のリスクカテゴリーに分類した統一ビューを表示するようです。これらのカテゴリーのほとんどは従来のツールでは見えません。オンボーディングフローはシンプルな接続ステップから始まり、その後Veriomが1時間以内にアーキテクチャマップを構築するようです。
Veriomの中核技術は、既知の脆弱性をスキャンするのではなく、システムアーキテクチャについて推論するAIです。使用されている具体的なモデルはウェブサイトでは開示されていませんが、「推論」という強調から、グラフ分析と言語モデルの組み合わせが示唆されます。重要なのは、Veriomは既存のスキャナーを置き換えるものではなく、それらの上位に位置し、コンテキストと解決策を提供する点です。無料プランは記載されておらず、「Get Started」ボタンをクリックすると問い合わせページに進みます。価格はウェブサイトに公開されておらず、これはエンタープライズ販売ではよくあるパターンです。しかし、価値提案は明確です。アラート疲れを軽減し、リスククラス全体を排除し、問題が単に修正されただけでなく、真に解決されたことを取締役会に証明することができます。
Veriomの仕組みと技術的な深さ
Veriomは、1時間以内にアーキテクチャ全体を把握できると主張しています。そのプロセスは、Connect、Map、Fix、Reasonの4つのステップに分かれています。Connectの段階では、GitHub、AWS、Azure、GCP、およびCI/CDパイプラインをリンクします。実質的にデリバリーチェーンのすべてのレイヤーです。その後、Veriomはコード、クラウド、CI/CD、プロダクションをカバーする完全なアーキテクチャモデルを構築します。このモデルは変更が発生するたびに継続的に適応します。Fixの段階では、必要な正確なアーキテクチャ変更、その変更の所有者、およびそれによって解決される問題を詳細に特定します。
VeriomをSnykやSonarQubeなどのツールと区別する点は、アーキテクチャの根本原因に焦点を当てていることです。これらのツールは個別の脆弱性をフラグ付けしますが、Veriomはそれらを根本的な構造上の失敗に基づいてグループ化します。ウェブサイトには比較表が掲載されています。Veriomは、アーキテクチャの根本原因分析、構造的な修正ガイダンス、実際の環境で検証された発見事項、アーキテクチャリスククラス全体の排除、無制限のワークスペースとチーム、統一されたアーキテクチャインテリジェンスを提供します。対照的に、競合他社は症状検出、一般的なリスクスコア、無限のパッチループを提供します。これは、複数の個別ツールからのアラートに埋もれているチームにとって強力な差別化要因です。サイトで共有されている結果には、ヘルステック企業のCTOが、アラートを800件以上から23件に6週間で削減し、それぞれの理由を明確に理解したと報告しています。
APIやSplunkのようなSIEMとの直接統合については言及がありませんでしたが、GitHubや主要なクラウドプロバイダーへの接続は最も一般的な環境をカバーしています。このツールは明らかにエンジニアリングファーストの組織向けに設計されており、純粋なコンプライアンスレポート用ではありません。Veriomは著名な支援を受けています。サイトにはGoogle Cloud、Barclays Eagle Lab、NVIDIAなどのロゴが掲載されており、業界リーダーからの一定の評価が示されています。価格ページがなくセルフサービスのデモもない、まだ初期段階のツールとしては、これらの支持が信頼性を高めています。
強みと実際の制限事項
Veriomの最大の強みは、ノイズを排除できることです。根本原因に焦点を当てることで、チームが対処すべき項目の数を桁違いに削減します。アーキテクチャマッピングは自動化されており継続的に行われるため、コード変更に追従します。原因と修正の両方を提供し、所有者を割り当てる点ももう一つの強みです。セキュリティチームはトリアージに費やす時間を減らし、エンジニアリングに多くの時間を割くことができます。無制限のワークスペースとチームモデルは、他社のシート単位の価格設定に悩むMSPや大規模組織にとって特に魅力的です。
しかし、Veriomには制限があります。第一に、コードリポジトリ、クラウドインフラストラクチャ、CI/CDパイプラインへの深いアクセスが必要です。単一クラウドの小規模チームにはこのレベルの分析は必要ないかもしれませんし、統合のセットアップは簡単ではない可能性があります。第二に、無料プランや公開価格がないため、営業電話なしでは評価が不可能です。第三に、ツールの出力は取り込むデータの質に依存します。アーキテクチャのドキュメントが不十分だったり混沌としていたりすると、Veriomは正確な根本原因を特定するのに苦労するかもしれません。最後に、ウェブサイトにはお客様の声や「評価が70%高速化」などのパーセンテージの主張がありますが、ソースや方法論は示されていません。これはマーケティングでは一般的ですが、独立した検証が行われるまでは信頼性が低下します。
Veriomを誰が使うべきかと最終的な推奨
Veriomは、セキュリティアラートに埋もれており、事後対応的なパッチ適用から積極的なアーキテクチャ改善へと移行したい中規模から大規模のエンジニアリング組織に最適です。CISO、エンジニアリング担当VP、複数のクライアントを管理するMSPが最も恩恵を受けるでしょう。複雑なマルチクラウド環境を持たない個人開発者や小規模スタートアップには向いていません。よりシンプルなスキャナーで十分でしょう。チームが5つの異なるツールからそれぞれ異なる情報を得ている場合、Veriomはそれらを統合し、単一の真実の情報源を提供できます。
セキュリティ負債にうんざりしていて、根本原因が解決されたことを取締役会に証明したい場合は、Veriomを試すことをお勧めします。透明な価格設定がないことは障害ですが、リスククラス全体を排除する潜在的なROIを考えれば、問い合わせフォームに記入する価値はあります。Veriomのウェブサイト(https://veriom.io/)にアクセスして、ご自身でご確認ください。










コメント