
첫인상과 인터페이스
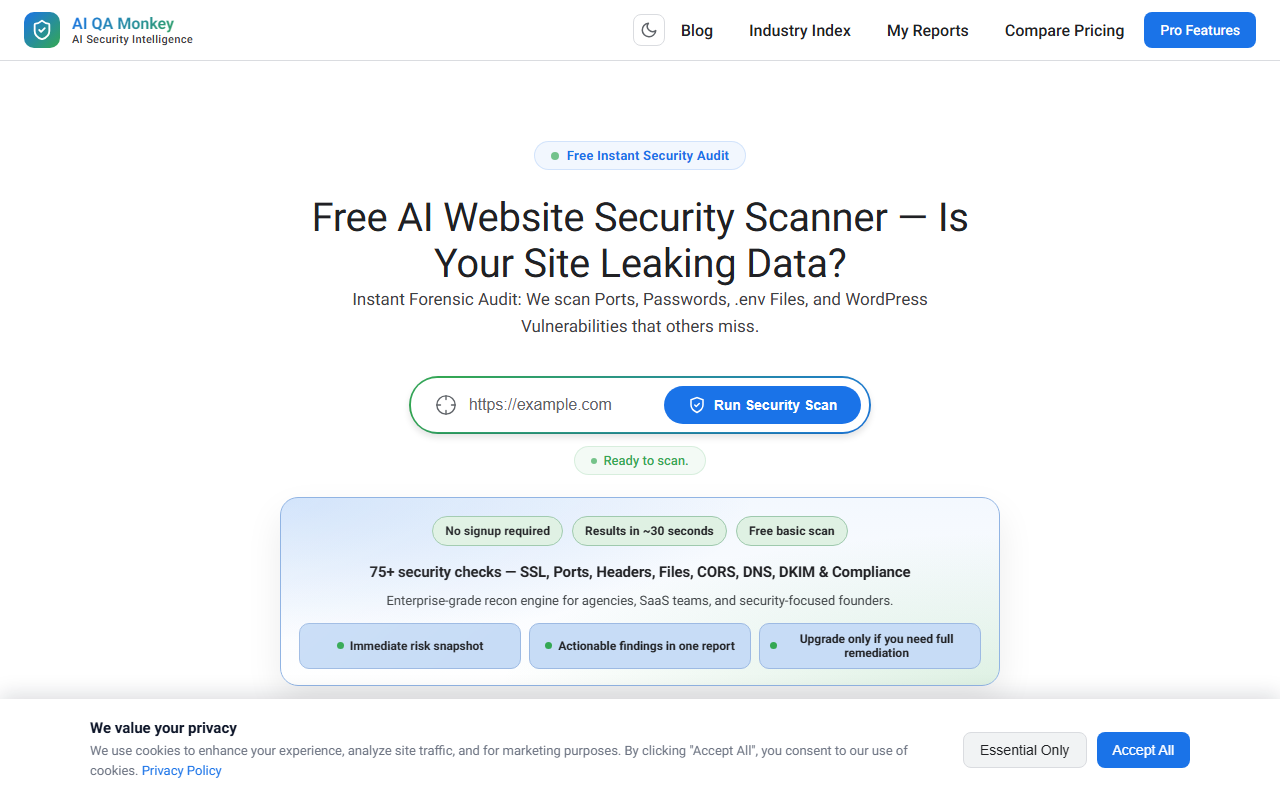
AI QA Monkey 웹사이트를 방문하니 깔끔한 어두운 테마의 랜딩 페이지가 반겼습니다. 가장 눈에 띄는 것은 도메인 이름을 입력하는 하나의 필드와 '무료 보안 감사(Free Security Audit)' 버튼이었습니다. 기본 스캔에는 회원가입이 필요 없어서 신선했습니다. 워크플로를 테스트하기 위해 'example.com'을 입력했습니다. 스캐너는 즉시 라이브 진행 표시기와 시뮬레이션된 로그 출력을 보여주었고, 약 30초 안에 대시보드에 보안 점수와 SSL, 포트, 파일 관련 주요 결과가 표시되었습니다. 인터페이스는 최소화되어 있지만 기능적이었으며, '스캔 대상(What We Scan)' 섹션과 비교 테이블이 깔끔하게 정리되어 있었습니다. 하지만 전체 취약점 분석, 심각도 차트, 실행 요약을 보려면 이메일 주소를 입력해야 했습니다. 이는 고전적인 프리미엄 퍼널(freemium funnel) 전략입니다. 먼저 맛을 보여준 후, 더 깊이 들어가기 위해 연락처 정보를 요구하는 방식입니다. 무료 티어의 스캔은 빠르게 느껴졌지만, '실행 요약(Executive Summary)'은 전체 보고서를 해제하기 전까지 비어 있었습니다. 전반적으로 첫 사용자에게 온보딩 과정은 매끄러웠습니다. 다만 제품 이름인 'AI QA Monkey'는 콘텐츠 탐지를 암시하는 반면, 실제 기능은 전적으로 웹사이트 보안 스캔이라는 점이 흥미로웠습니다.
기능과 기술적 배경
AI QA Monkey는 대상 도메인에 대해 75개 이상의 검사를 수행하는 웹사이트 보안 스캐너입니다. 카테고리가 '콘텐츠 탐지(Content Detection)'로 분류되어 있지만, 실제로는 외부 공격 표면 정찰(external attack surface reconnaissance)에 초점을 맞춘 도구입니다. SSL 인증서 유효성 검사, 열린 포트(FTP, SSH, MySQL), 민감한 파일 유출(.env, .git, 자격 증명이 포함된 백업 파일), WordPress 취약점(사용자 이름 열거, 플러그인 노출, xmlrpc.php), DNS 및 이메일 보안(SPF/DMARC), CORS 설정 오류, 서브도메인 탈취 위험, 클라우드 스토리지 노출(AWS S3, Azure Blob, Google Cloud Storage) 등을 스캔합니다. 또한 공격 표면 맵을 생성하고 HTTP/2 및 프로토콜 분석을 제공합니다. 'AI' 부분은 자동화된 취약점 탐지를 의미하며, 수정 프롬프트를 ChatGPT, Claude 또는 Cursor에 직접 복사하여 문제를 해결할 수 있는 기능을 가리킵니다. 스캔 엔진은 전통적인 웹 애플리케이션 방화벽이나 침투 테스트 제품군이 아니라, 정찰(recon)을 위해 구축된 맞춤형 도구로 보입니다. 대규모 언어 모델(LLM)을 분석에 사용하지 않고 규칙 기반 탐지를 사용하는 것으로 보여, 'AI'라는 브랜딩은 마케팅 측면이 더 강해 보입니다. 무료 기본 스캔은 점수와 몇 가지 검사 결과를 반환하는 반면, 29달러의 전체 보고서에는 심각도 차트, 위험 분석, 규정 준수 매핑(OWASP, ISO), 대화형 대시보드가 추가됩니다.
가격 및 시장 포지셔닝
가격 정책은 투명합니다. 기본 스캔은 회원가입 없이 무료이며, 수정 사항이 포함된 전체 보고서는 도메인당 일회성 29달러입니다. 구독 모델은 언급되지 않았습니다. 웹사이트에는 경쟁사 비교 테이블이 있어 '비싼 컨설턴트'는 1,500달러 이상을 청구하는 반면, 무료 도구는 SSL과 헤더만 제공한다고 설명합니다. 이는 AI QA Monkey를 에이전시, SaaS 팀, 보안에 민감한 창업자에게 적합한 저렴한 중간 옵션으로 포지셔닝합니다. 수동 컨설팅 비용 없이 빠르고 자동화된 보안 감사가 필요한 경우에 유용합니다. 보안 스캐너 시장에는 Qualys(무료 제한 스캔), Sucuri(유료, WAF 포함), Nmap과 같은 오픈소스 도구 등 다양한 대안이 있습니다. AI QA Monkey는 올인원 대시보드와 AI 코딩 도우미와 연동되는 '수정 복사(Copy Fix)' 기능으로 차별화합니다. 하지만 JSON/CSV 내보내기 외에 API 접근이나 통합 기능에 대한 증거는 찾을 수 없었습니다. 이 도구는 실시간 모니터링이나 지속적 스캔을 제공하지 않으며, 도메인별 스냅샷 방식입니다. 30일 환불 보장 정책은 눈에 띄지만, 수정 사항이 점수를 개선하지 못한 경우에만 적용된다는 한계가 있습니다.
장점, 한계 및 최종 평가
장점: 무료 티어는 빠른 위험 스냅샷을 확인하는 데 실질적으로 유용합니다. 스캔 속도는 인상적이었습니다. 1분 미만이면 완료됩니다. 75개 이상의 검사 항목은 .env 유출이나 서브도메인 탈취처럼 일반적인 무료 스캐너가 놓치는 많은 일반적인 설정 오류를 다룹니다. '수정 프롬프트 복사' 기능은 AI 코딩 도구를 사용하는 개발자에게 실용적입니다. UI는 현대적이고 탐색하기 쉽습니다.
한계: 이 도구는 엄밀히 웹사이트 보안 스캐너임에도 '콘텐츠 탐지'로 잘못 분류되어 있어, AI 생성 텍스트 탐지를 원하는 사용자에게 혼란을 줄 수 있습니다. 전체 보고서를 보려면 이메일이 필요하므로, 프라이버시에 민감한 사용자는 꺼릴 수 있습니다. 또한 인증 스캔(로그인 페이지, 세션 관리)이나 더 깊은 애플리케이션 계층 테스트에 대한 언급이 없었습니다. 이름에 'AI'가 들어간 점은 다소 과장되었다고 볼 수 있습니다. 'example.com' 스캔은 점수를 반환했지만 '노출된 자산(Exposed Assets)' 같은 많은 섹션은 '파일 유출 탐지를 위해 스캔 실행'이라는 메시지만 표시되어, 무료 스캔이 상당히 얕다는 것을 알 수 있습니다. 29달러 가격은 합리적이지만 단일 도메인만 포함하므로, 여러 도메인을 운영하는 에이전시에는 비용이 늘어납니다.
추천 의견: AI QA Monkey는 소규모 에이전시, 개인 개발자, 초기 단계의 SaaS 팀에 가장 적합합니다. 보다 철저한 전문 감사를 수행하기 전에 빠르고 저렴한 외부 보안 점검이 필요할 때 유용합니다. 종합적인 침투 테스트나 웹 애플리케이션 방화벽을 대체할 수는 없습니다. 사이트의 표면 수준 취약점(열린 포트, 파일 유출, SSL 문제)을 빠르게 확인하고 실행 가능한 수정 프롬프트를 원한다면, 도메인당 29달러는 투자할 가치가 있습니다. 지속적 모니터링이나 더 깊은 애플리케이션 보안이 필요하다면 HackerOne이나 Burp Suite 같은 솔루션을 고려하세요. AI QA Monkey를 직접 확인해보려면 https://aiqamonkey.com/ 를 방문하세요.










댓글