
第一印象とインターフェース
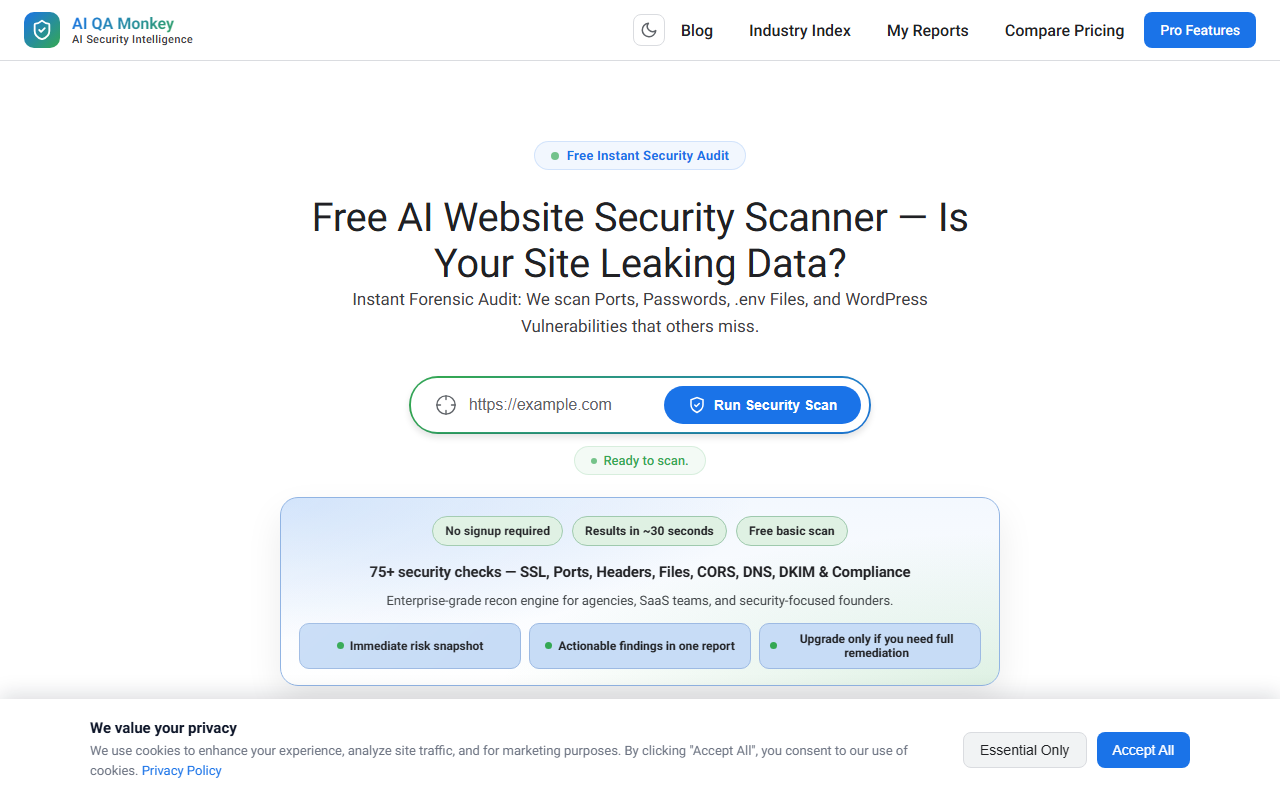
AI QA Monkeyのウェブサイトにアクセスすると、クリーンでダークテーマのランディングページが表示され、目立つコールトゥアクションとして、ドメイン名を入力するフィールドと「無料セキュリティ監査」ボタンがありました。基本スキャンにはサインアップが不要で、それは新鮮でした。ワークフローをテストするために「example.com」を入力しました。スキャナーは即座にライブ進行状況インジケーターと模擬ログ出力を表示し、約30秒以内にダッシュボードにセキュリティスコアとSSL、ポート、ファイルの主要な結果が表示されました。インターフェースはミニマルですが機能的で、「What We Scan」や比較表などの明確なセクションがあります。ただし、完全な脆弱性の内訳、深刻度チャート、エグゼクティブサマリーを表示するには、メールアドレスの入力が必要です。これは典型的なフリーミアムファネルで、最初に味見をさせ、詳細を見るためには連絡先情報を提供させる仕組みです。無料層のスキャンは快適に感じましたが、「エグゼクティブサマリー」はフルレポートをアンロックするまで空のままでした。全体的に、初めてのユーザーにとってオンボーディングはスムーズですが、製品名「AI QA Monkey」はコンテンツ検出を示唆しているのに対し、実際の機能は完全にウェブサイトセキュリティスキャンです。
機能とその背景技術
AI QA Monkeyは、対象ドメインに対して75以上のチェックを実行するウェブサイトセキュリティスキャナーです。カテゴリが「Content Detection」とリストされているにもかかわらず、このツールは外部攻撃面の偵察に焦点を当てています。SSL証明書の検証、オープンポート(FTP、SSH、MySQL)、機密ファイルの漏洩(.env、.git、認証情報を含むバックアップファイル)、WordPressの脆弱性(ユーザー名の列挙、プラグインの露出、xmlrpc.php)、DNSとメールのセキュリティ(SPF/DMARC)、CORSの設定ミス、サブドメイン乗っ取りのリスク、クラウドストレージの露出(AWS S3、Azure Blob、Google Cloud Storage)などをスキャンします。また、攻撃面マップを生成し、HTTP/2やプロトコル分析も提供します。「AI」の部分は、自動化された脆弱性検出と、ChatGPT、Claude、Cursorに修正プロンプトを直接コピーできる機能を指しているようです。スキャンエンジンは、従来のウェブアプリケーションファイアウォールや侵入テストスイートではなく、偵察用に構築されたカスタムツールのようです。分析に大規模言語モデルを使用しているようには見えず、ルールベースの検出に依存しています。「AI」というブランディングは、マーケティング的な要素が強いと感じます。無料の基本スキャンではスコアといくつかのチェックが返されますが、フルレポート($29)では、深刻度チャート、リスクの内訳、コンプライアンスマッピング(OWASP、ISO)、インタラクティブなダッシュボードが追加されます。
価格と市場での位置づけ
価格は透明性があります。基本スキャンは無料でサインアップ不要、修正を含むフルレポートは1ドメインあたり$29の一回払いです。サブスクリプションモデルは記載されていません。ウェブサイトには比較表があり、競合の「高額なコンサルタント」は$1,500以上、無料ツールはSSLとヘッダーのみ提供するのに対し、AI QA Monkeyは手頃なミッドレンジのオプションとして位置づけられています。これは、手動のコンサルティング費用をかけずに迅速な自動セキュリティ監査を必要とするエージェンシー、SaaSチーム、セキュリティ意識の高い創業者向けです。混雑したセキュリティスキャナー市場では、代替としてQualys(無料の制限付きスキャン)、Sucuri(有料、WAF付き)、オープンソースのNmapなどがあります。AI QA Monkeyは、オールインワンのダッシュボードと、AIコーディングアシスタントと連携する「修正コピー」機能で差別化しています。ただし、JSON/CSVのエクスポート以外にAPIアクセスや統合の証拠は見つかりませんでした。このツールはリアルタイム監視や継続的スキャンを主張しておらず、ドメインごとのスナップショットです。30日間の返金保証は注目に値しますが、修正がスコアを改善しなかった場合に限られます。
強み、制限、最終評価
強み:無料層は簡単なリスクのスナップショットとして本当に役立ちます。スキャン速度は印象的で、1分未満です。チェックの幅(75以上)は、.envの漏洩やサブドメイン乗っ取りなど、標準的な無料スキャナーが見逃す一般的な設定ミスの多くをカバーしています。「修正プロンプトのコピー」機能は、AIコーディングツールを使用する開発者にとって実用的です。UIは現代的で、ナビゲートしやすいです。
制限:このツールは厳密にはウェブサイトセキュリティスキャナーであるにもかかわらず、「Content Detection」と誤って分類されており、AI生成テキスト検出を探しているユーザーを混乱させる可能性があります。フルレポートにはメールアドレスが必要で、プライバシー意識の高いユーザーはためらうかもしれません。また、認証スキャン(ログインページ、セッション管理)やより深いアプリケーション層のテストについては言及されていないことに気付きました。「AI」という名称は誇張されていると言えるでしょう。さらに、「example.com」のスキャンではスコアが返されましたが、「露出したアセット」などの多くのセクションは「ファイル漏洩を検出するためにスキャンを実行してください」と表示され、無料スキャンがかなり浅いことを意味しています。$29の価格は妥当ですが、1ドメインのみをカバーしており、複数ドメインのエージェンシーではコストがかさみます。
推奨:AI QA Monkeyは、より徹底した専門的な監査の前に、迅速で手頃な外部セキュリティチェックを必要とする小規模エージェンシー、インディーズ開発者、初期段階のSaaSチームに最適です。包括的な侵入テストやウェブアプリケーションファイアウォールの代わりにはなりません。サイトの表面的な脆弱性(オープンポート、ファイル漏洩、SSLの問題)を素早く確認し、実行可能な修正プロンプトが必要な場合、このツールは1ドメインあたり$29の価値があります。継続的な監視やより深いアプリケーションセキュリティが必要な場合は、HackerOneやBurp Suiteなどのソリューションを検討してください。AI QA Monkeyのウェブサイト(https://aiqamonkey.com/)にアクセスして、実際に試してみてください。










コメント