
Premières impressions et interface
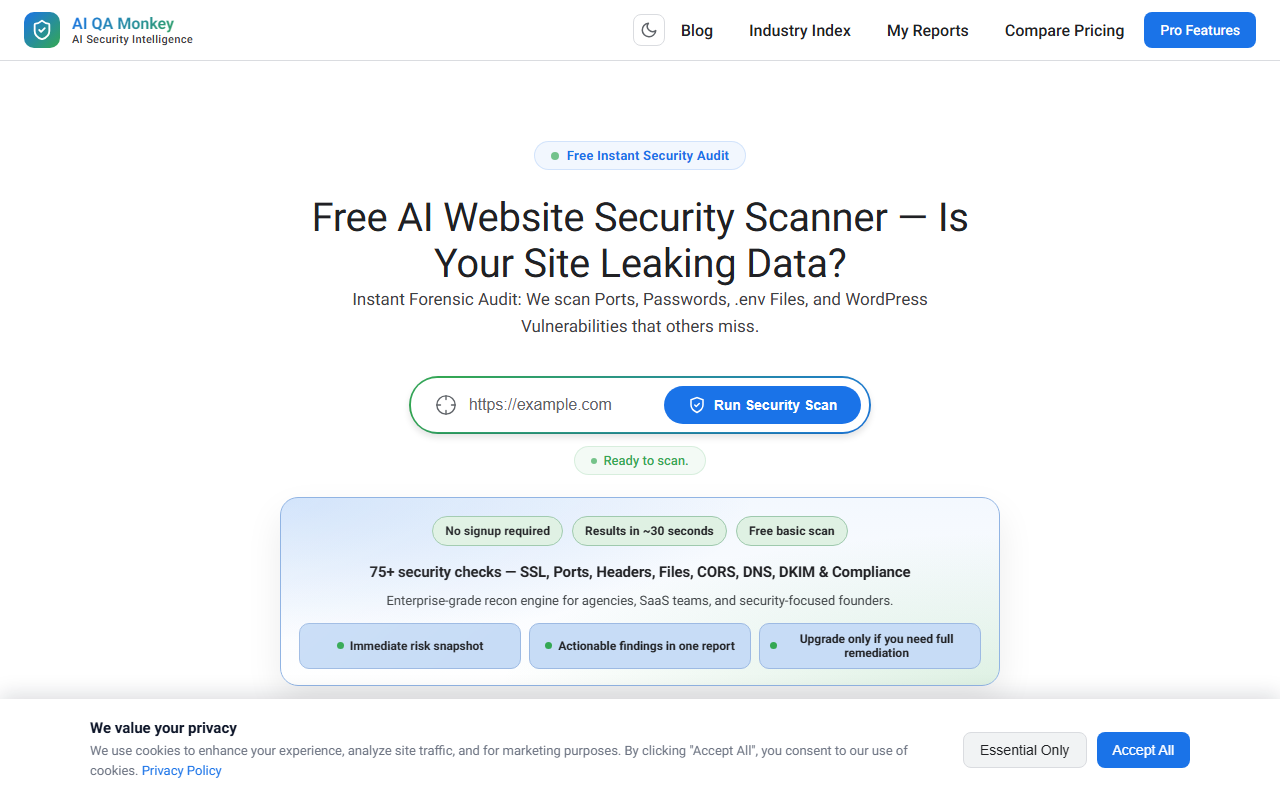
En visitant le site web d'AI QA Monkey, j'ai été accueilli par une page d'accueil épurée au thème sombre avec un appel à l'action proéminent : un champ de saisie unique pour un nom de domaine et un bouton « Free Security Audit ». Aucune inscription n'est requise pour l'analyse de base, ce qui est rafraîchissant. J'ai saisi « example.com » juste pour tester le flux de travail. Le scanner a immédiatement affiché un indicateur de progression en direct avec une sortie de journal simulée, et en environ 30 secondes, le tableau de bord a montré un score de sécurité ainsi que les résultats clés pour SSL, les ports et les fichiers. L'interface est minimale mais fonctionnelle, avec des sections claires comme « What We Scan » et un tableau comparatif. Cependant, pour débloquer la répartition complète des vulnérabilités, les graphiques de gravité et le résumé exécutif, le site demande une adresse e-mail. C'est un entonnoir freemium classique : vous obtenez un aperçu, puis vous devez fournir des coordonnées pour aller plus loin. L'analyse de la version gratuite était rapide, mais j'ai remarqué que le « Executive Summary » restait vide jusqu'à ce que je débloque le rapport complet. Dans l'ensemble, l'intégration est fluide pour un nouvel utilisateur, même si le nom du produit « AI QA Monkey » suggère la détection de contenu, alors que sa fonction réelle est entièrement le scan de sécurité de sites web.
Ce qu'il fait et la technologie derrière
AI QA Monkey est un scanner de sécurité de sites web qui effectue plus de 75 vérifications sur un domaine cible. Malgré sa catégorie répertoriée comme « Content Detection », l'outil est axé sur la reconnaissance de la surface d'attaque externe. Il analyse la validation du certificat SSL, les ports ouverts (FTP, SSH, MySQL), les fuites de fichiers sensibles (.env, .git, fichiers de sauvegarde contenant des identifiants), les vulnérabilités WordPress (énumération des noms d'utilisateur, exposition des plugins, xmlrpc.php), la sécurité DNS et e-mail (SPF/DMARC), les erreurs de configuration CORS, les risques de prise de contrôle de sous-domaine et l'exposition au stockage cloud (AWS S3, Azure Blob, Google Cloud Storage). Il génère également une carte de la surface d'attaque et propose une analyse HTTP/2 et des protocoles. La partie « AI » semble faire référence à la détection automatisée des vulnérabilités et à la capacité de copier des invites de correction directement dans ChatGPT, Claude ou Cursor pour la remédiation. Le moteur de scan semble être un outil personnalisé conçu pour la reconnaissance, et non une suite traditionnelle de pare-feu d'application web ou de tests d'intrusion. Il ne semble pas utiliser de grands modèles de langage pour l'analyse, mais plutôt une détection basée sur des règles ; la marque « AI » semble plus marketing. L'analyse gratuite de base renvoie un score et quelques vérifications, tandis que le rapport complet à 29 $ ajoute des graphiques de gravité, une répartition des risques, une cartographie de conformité (OWASP, ISO) et un tableau de bord interactif.
Tarification et positionnement sur le marché
La tarification est transparente : l'analyse de base est gratuite sans inscription, et le rapport complet avec correctifs coûte 29 $ par domaine, en paiement unique. Aucun abonnement n'est mentionné. Le site web présente un tableau comparatif montrant que des concurrents comme « Expensive Consultants » facturent 1 500 $ et plus, tandis que les outils gratuits ne proposent que SSL et les en-têtes. Cela positionne AI QA Monkey comme une option abordable de milieu de gamme pour les agences, les équipes SaaS et les fondateurs soucieux de la sécurité qui ont besoin d'un audit de sécurité automatisé rapide sans frais de conseil manuels. Dans l'espace encombré des scanners de sécurité, les alternatives incluent Qualys (scans gratuits limités), Sucuri (payant, avec WAF) et des outils open source comme Nmap. AI QA Monkey se différencie par son tableau de bord tout-en-un et la fonction « Copy Fix » qui s'associe aux assistants de codage AI. Cependant, je n'ai trouvé aucune preuve d'accès API ou d'intégrations au-delà de l'exportation JSON/CSV. L'outil ne prétend pas offrir une surveillance en temps réel ou un scan continu ; il s'agit d'un instantané par domaine. La garantie de remboursement de 30 jours est notable mais limitée aux cas où les correctifs n'améliorent pas le score.
Points forts, limites et verdict final
Points forts : L'offre gratuite est véritablement utile pour un aperçu rapide des risques. La vitesse d'analyse est impressionnante — moins d'une minute. L'étendue des vérifications (75+) couvre de nombreuses erreurs de configuration courantes que les scanners gratuits standards manquent, comme les fuites .env et la prise de contrôle de sous-domaine. L'invite « Copy Fix » est pratique pour les développeurs qui utilisent des outils de codage AI. L'interface utilisateur est moderne et facile à naviguer.
Limites : L'outil est mal catégorisé comme « Content Detection » alors qu'il s'agit strictement d'un scanner de sécurité de sites web, ce qui peut dérouter les utilisateurs à la recherche d'une détection de texte généré par IA. Le rapport complet nécessite un e-mail, ce qui pourrait dissuader les utilisateurs soucieux de leur vie privée. J'ai également remarqué qu'il n'y a aucune mention de scan d'authentification (pages de connexion, gestion des sessions) ou de tests plus approfondis au niveau de l'application. Le « AI » dans le nom est sans doute exagéré. De plus, l'analyse de « example.com » a renvoyé un score mais a laissé de nombreuses sections comme « Exposed Assets » avec le message « Run a scan to detect file leaks » — ce qui signifie que le scan gratuit est assez superficiel. Le prix de 29 $ est juste mais ne couvre qu'un seul domaine ; pour les agences multi-domaines, les coûts s'accumulent.
Recommandation : AI QA Monkey est le mieux adapté aux petites agences, aux développeurs indépendants et aux équipes SaaS en démarrage qui ont besoin d'une vérification de sécurité externe rapide et abordable avant un audit professionnel plus approfondi. Ce n'est pas un remplacement pour des tests d'intrusion complets ou des pare-feu d'application web. Si vous avez besoin d'un aperçu rapide des vulnérabilités de surface de votre site (ports ouverts, fuites de fichiers, problèmes SSL) et que vous souhaitez des invites de correction exploitables, cet outil vaut les 29 $ par domaine. Pour ceux qui ont besoin d'une surveillance continue ou d'une sécurité applicative plus poussée, envisagez des solutions comme HackerOne ou Burp Suite. Visitez AI QA Monkey à l'adresse https://aiqamonkey.com/ pour l'explorer par vous-même.










Commentaires