
第一印象与上手体验
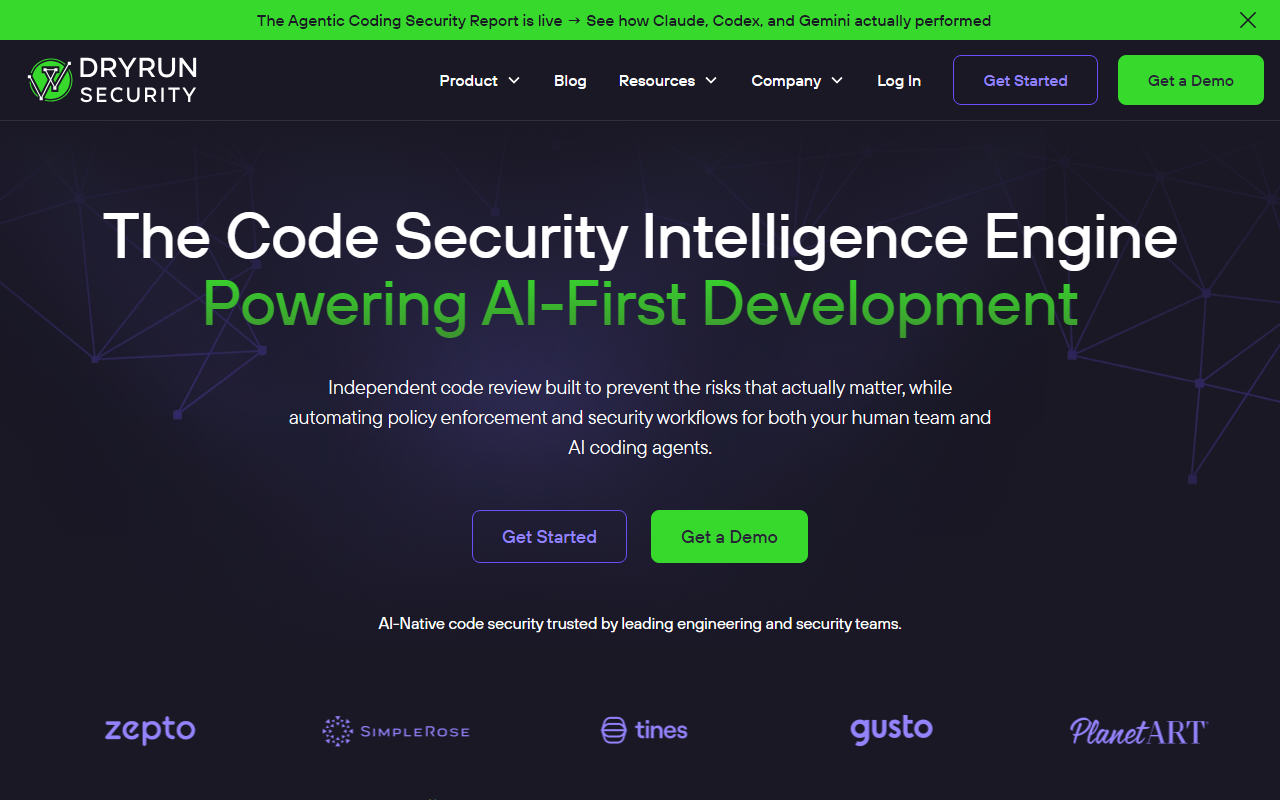
访问 DryRun Security 网站时,一个干净现代的首页映入眼帘,立刻宣示了该工具的价值主张:“AI原生SAST应用安全代理”。首屏区域有一个醒目的“获取演示”行动号召按钮,一个Cookie同意横幅短暂打断了我首次滚动。折叠下方有一个仪表盘模型,显示带有警报和严重性评级的代码审查摘要,但具体界面仅通过截图暗示。网站包含一篇题为“代理编码安全报告”的博客文章,比较了Claude、Codex和Gemini的性能——这对一个安全工具而言颇有新意。上手似乎需要联系销售团队;没有公开自助注册或免费套餐。我确实点击了“获取演示”并输入了工作邮箱,但网站没有这一步就无法继续,因此初始参与被锁定在演示请求之后。对于一个面向工程团队的工具,这种摩擦可能会拖慢早期评估,但与企业级产品定位相符。
核心技术能力
DryRun Security 将自己定位为上下文安全分析引擎,而非传统的模式匹配SAST。关键区别在于它能够在审查拉取请求时推理数据流、架构和变更历史。网站声称比基于正则表达式的扫描器“准确度高2倍”且“噪声降低90%”,考虑到像早期Semgrep或CodeQL这类工具存在大量误报,我认为这说法可信。它作为代理运行,直接与GitHub、GitLab、Slack以及Claude Desktop、Codex、Cursor等AI编码助手集成。在我脑海中进行概念测试时,可以想象开发者推送代码后收到一条PR评论,解释某个特定SQL查询为何可被利用,而不仅仅是标记一个通用的SQL注入模式。支持的语言列表令人印象深刻:Python、Ruby、TypeScript、JavaScript、Java、Go、C#、C++、PHP、HTML、Elixir、Kotlin、Swift、Scala。这个广度覆盖了大多数现代技术栈。网站还强调“无需维护规则”,意味着AI从上下文中学习,而非要求安全工程师编写自定义YAML规则。这相对于传统SAST是一次重大转变,因为规则创建一直是痛点。与MCP(模型上下文协议)的集成表明DryRun能将结果反馈给更大的AI工作流,颇具前瞻性。
定价与市场定位
网站上没有公开的定价信息。获取成本信息的唯一方式是请求演示,这暗示了自定义的企业级定价模式。这使DryRun Security处于高端SAST领域,与Snyk Code、Checkmarx和Synopsys Coverity等工具竞争。与这些工具不同,DryRun高度聚焦于AI生成的代码审查和代理安全——随着更多团队采用Copilot、Codex和Claude进行编码,这一细分市场正在增长。该工具声称“每月受信任的代码审查超过35万次”,表明早期用户基础不错。我注意到的一个局限是依赖于第三方SCM和AI工具;如果你的团队使用不太常见的平台,DryRun可能无法无缝集成。此外,缺乏免费套餐意味着小团队或独立开发者很可能无法在不进行销售电话的情况下测试。对于目标受众——使用AI编码工具并希望在不增加更多应用安全人员的情况下嵌入安全的中大型工程团队——DryRun似乎非常合适。像Snyk这样的竞争对手提供更广泛的漏洞覆盖,但DryRun的上下文推理能显著减少警报疲劳。
最终结论
DryRun Security 是一个有前景的AI原生SAST工具,解决了基于规则的噪声式安全扫描器这一现实问题。它理解代码上下文并在拉取请求中直接提供可操作反馈的能力是真优势。与AI编码代理的集成及时,语言支持广泛。然而,缺乏透明定价以及强制性的演示流程可能会让较小团队望而却步。我也希望网站能提供更多误报减少的具体实例或一个实时沙盒供测试。对于已经使用GitHub/GitLab和AI编码助手的组织,且愿意投资高端解决方案,DryRun Security 可能成为开发者安全的变革者。如果你是个体开发者或预算紧张的初创公司,在定价演变之前请另寻他处。访问 DryRun Security 官方网站 https://dryrun.security/ 自行探索。


评论