
初見とオンボーディング
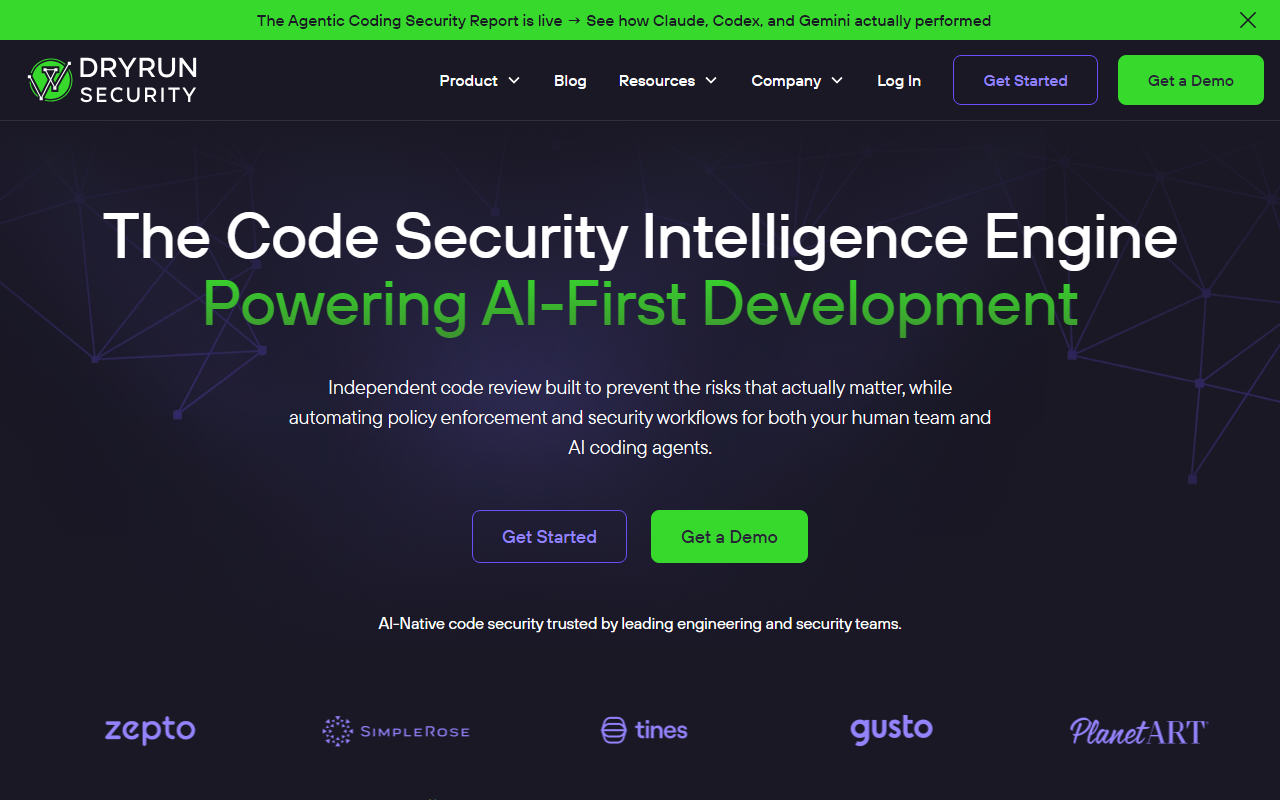
DryRun SecurityのWebサイトにアクセスすると、清潔でモダンなホームページが表示され、すぐにツールの価値提案である「AIネイティブSAST AppSecエージェント」が強調されていました。ヒーローセクションには目立つ「デモをリクエスト」のコールトゥアクションがあり、最初のスクロール時にクッキー同意バナーが一瞬表示されました。スクロールを進めると、ダッシュボードのモックアップが表示され、コードレビューのサマリーとアラート、重要度評価が示されていましたが、実際のインターフェースはスクリーンショットでほのめかされているだけでした。サイトには「The Agentic Coding Security Report」というブログ記事があり、Claude、Codex、Geminiのパフォーマンスを比較しています。セキュリティツールとしては興味深いタッチです。オンボーディングは営業に連絡する必要があるようで、公開のセルフサービスサインアップや無料ティアはありません。私は「デモをリクエスト」をクリックし、仕事用メールアドレスを入力しましたが、そのステップを踏まないとサイトは先に進みませんでした。そのため、最初のエンゲージメントはデモリクエストの前にゲートがかけられています。エンジニアリングチームを対象としたツールとしては、この摩擦が初期評価を遅らせる可能性がありますが、エンタープライズ向け製品としては妥当です。
中核技術と機能
DryRun Securityは、従来のパターンマッチング型SASTではなく、コンテキストに基づくセキュリティ分析エンジンとして位置づけられています。主な差別化要因は、プルリクエストをレビューする際にデータフロー、アーキテクチャ、変更履歴を推論できることです。Webサイトでは、正規表現ベースのスキャナーよりも「2倍正確」で「90%ノイズが少ない」と主張しており、初期のSemgrepやCodeQLのようなツールに偽陽性が多かったことを考えると、もっともらしいと感じます。これは、GitHub、GitLab、Slack、さらにはClaude Desktop、Codex、CursorなどのAIコーディングアシスタントと直接統合するエージェントとして動作します。概念を頭の中でテストすると、開発者がコードをプッシュし、特定のSQLクエリがなぜ悪用可能なのかを説明するPRコメントを受け取る、というシナリオを想像します。単にジェネリックなSQLインジェクションパターンをフラグするだけではありません。サポートされている言語のリストは印象的です:Python、Ruby、TypeScript、JavaScript、Java、Go、C#、C++、PHP、HTML、Elixir、Kotlin、Swift、Scala。その幅広さは、ほとんどのモダンスタックをカバーしています。Webサイトはまた、「ルールメンテナンス不要」を強調しており、AIがコンテキストから学習するため、セキュリティエンジニアがカスタムYAMLルールを書く必要はありません。これは従来のSASTからの大きなシフトであり、ルール作成は慢性的なペインポイントです。MCP(Model Context Protocol)との統合は、DryRunが発見結果をより大きなAIワークフローに取り込めることを示唆しており、将来性があります。
価格と市場での位置づけ
価格はWebサイトに公開されていません。コスト情報を得る唯一の方法はデモをリクエストすることであり、これはカスタムのエンタープライズ向け価格モデルを示唆しています。これにより、DryRun SecurityはプレミアムSAST市場に位置づけられ、Snyk Code、Checkmarx、Synopsys Coverityなどのツールと競合します。これらのツールとは異なり、DryRunはAI生成コードレビューとエージェンティックセキュリティに重点を置いており、これはCopilot、Codex、Claudeをコーディングに採用するチームが増えるにつれて成長しているニッチです。このツールは「月間35万件以上のコードレビューで信頼されている」と主張しており、ある程度のアーリーアダプター基盤があることを示しています。私が見る限りの制限は、サードパーティのSCMおよびAIツールに依存していることです。もしあなたのチームがあまり一般的でないプラットフォームを使用している場合、DryRunはシームレスに統合できないかもしれません。また、無料ティアがないため、小規模チームや個人開発者は営業コールなしでテストすることができません。対象ユーザーである、AIコーディングツールを使用し、AppSecスタッフを追加せずにセキュリティを組み込みたい中規模から大規模のエンジニアリングチームにとって、DryRunは適しているようです。競合のSnykはより広範な脆弱性カバレッジを提供しますが、DryRunのコンテキスト推論はアラート疲れを大幅に軽減する可能性があります。
最終評価
DryRun Securityは、ノイズの多いルールベースのセキュリティスキャナーという実際の問題に対処する、有望なAIネイティブSASTツールです。コードのコンテキストを理解し、プルリクエスト内で直接実行可能なフィードバックを提供する能力は、真の強みです。AIコーディングエージェントとの統合はタイムリーであり、言語サポートも広範囲です。ただし、透明性のある価格設定がないことと、必須のデモプロセスは小規模チームを遠ざける可能性があります。また、Webサイトに偽陽性削減の具体的な例や、テスト用のライブサンドボックスがあればよかったと思います。すでにGitHub/GitLabとAIコーディングアシスタントを使用しており、プレミアムソリューションに投資する意思のある組織にとって、DryRun Securityは開発者セキュリティのゲームチェンジャーとなる可能性があります。もしあなたが個人開発者や予算の限られたスタートアップであれば、価格が進化するまで別の選択肢を検討してください。DryRun SecurityのWebサイト(https://dryrun.security/)にアクセスして、自分で試してみてください。


コメント