
Premières impressions et intégration
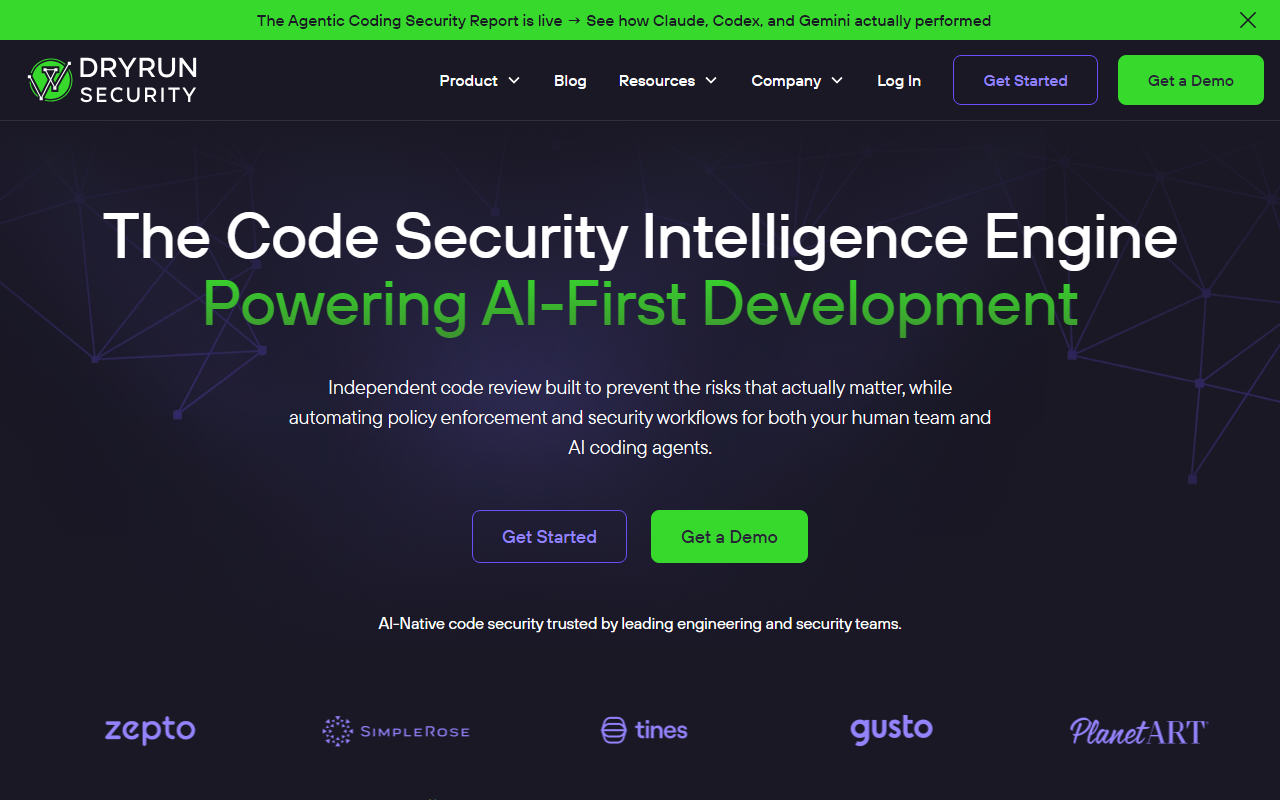
En visitant le site Web de DryRun Security, j’ai été accueilli par une page d’accueil moderne et épurée qui met immédiatement en avant la proposition de valeur de l’outil : « AI-Native SAST AppSec Agents ». La section hero comporte un appel à l’action « Get a Demo » bien visible, et une bannière de consentement aux cookies a brièvement interrompu mon premier défilement. En dessous, une maquette du tableau de bord montre des résumés de revue de code avec des alertes et des niveaux de gravité, bien que l’interface exacte ne soit qu’évoquée par des captures d’écran. Le site inclut un article de blog intitulé « The Agentic Coding Security Report », qui compare les performances de Claude, Codex et Gemini – une touche intéressante pour un outil de sécurité. L’intégration semble nécessiter de contacter les ventes ; il n’y a pas d’inscription libre-service publique ni d’offre gratuite. J’ai cliqué sur « Get a Demo » et saisi une adresse e-mail professionnelle, mais le site n’a pas avancé sans cette étape, donc l’engagement initial est verrouillé derrière une demande de démo. Pour un outil destiné aux équipes d’ingénierie, cette friction pourrait ralentir l’évaluation précoce, mais cela correspond aux produits orientés entreprise.
Technologie de base et capacités
DryRun Security se positionne comme un moteur d’analyse de sécurité contextuelle, et non comme un SAST traditionnel par correspondance de motifs. Le principal différenciateur est sa capacité à raisonner sur le flux de données, l’architecture et l’historique des modifications lors de l’examen des pull requests. Le site Web revendique « 2x plus précis » et « 90 % de bruit en moins » par rapport aux scanners basés sur des expressions régulières, ce qui me semble plausible vu le nombre de faux positifs qui affligent des outils comme les premiers Semgrep ou CodeQL. Il fonctionne comme un agent qui s’intègre directement avec GitHub, GitLab, Slack, et même des assistants de codage IA comme Claude Desktop, Codex et Cursor. En testant le concept mentalement, j’imagine un développeur poussant du code et recevant un commentaire de PR qui explique pourquoi une requête SQL spécifique est exploitable plutôt que de simplement signaler un motif générique d’injection SQL. La liste des langages pris en charge est impressionnante : Python, Ruby, TypeScript, JavaScript, Java, Go, C#, C++, PHP, HTML, Elixir, Kotlin, Swift, Scala. Cette couverture englobe la plupart des piles modernes. Le site Web souligne également « Aucune règle à maintenir », ce qui signifie que l’IA apprend du contexte sans obliger les ingénieurs sécurité à écrire des règles YAML personnalisées. C’est un changement majeur par rapport au SAST traditionnel, où la création de règles est un point de douleur chronique. L’intégration avec MCP (Model Context Protocol) suggère que DryRun peut alimenter les résultats dans des workflows IA plus vastes, ce qui est tourné vers l’avenir.
Tarifs et positionnement sur le marché
Les tarifs ne sont pas publics sur le site Web. Le seul moyen d’obtenir des informations sur les coûts est de demander une démo, ce qui implique un modèle de tarification personnalisé et orienté entreprise. Cela place DryRun Security dans le segment SAST premium, en concurrence avec des outils comme Snyk Code, Checkmarx et Synopsys Coverity. Contrairement à ces outils, DryRun se concentre fortement sur la revue de code générée par IA et la sécurité agentique – un créneau en pleine croissance à mesure que davantage d’équipes adoptent Copilot, Codex et Claude pour le codage. L’outil revendique « Approuvé par plus de 350 000 revues de code par mois », ce qui suggère une base d’adoptants précoces décente. Une limitation que je vois est la dépendance aux outils SCM et IA tiers ; si votre équipe utilise une plateforme moins courante, DryRun peut ne pas s’intégrer de manière transparente. De plus, l’absence d’un niveau gratuit signifie que les petites équipes ou les développeurs solitaires ne peuvent probablement pas le tester sans un appel commercial. Pour son public cible – les équipes d’ingénierie de taille moyenne à grande utilisant des outils de codage IA et souhaitant intégrer la sécurité sans embaucher plus de personnel AppSec – DryRun semble bien adapté. Des concurrents comme Snyk offrent une couverture plus large des vulnérabilités, mais le raisonnement contextuel de DryRun pourrait réduire considérablement la fatigue liée aux alertes.
Verdict final
DryRun Security est un outil SAST natif de l’IA prometteur qui répond au véritable problème des scanners de sécurité bruyants et basés sur des règles. Sa capacité à comprendre le contexte du code et à fournir des retours exploitables directement dans les pull requests est une véritable force. L’intégration avec les agents de codage IA est opportune, et la prise en charge des langages est large. Cependant, l’absence de tarification transparente et le processus de démo obligatoire peuvent dissuader les petites équipes. J’aurais également aimé que le site Web propose des exemples plus concrets de réduction des faux positifs ou un bac à sable en direct pour tester. Pour les organisations qui utilisent déjà GitHub/GitLab et des assistants de codage IA, et qui sont prêtes à investir dans une solution premium, DryRun Security pourrait changer la donne pour la sécurité des développeurs. Si vous êtes un développeur solo ou une startup avec un budget serré, cherchez ailleurs jusqu’à ce que les prix évoluent. Visitez DryRun Security à l’adresse https://dryrun.security/ pour l’explorer par vous-même.


Commentaires